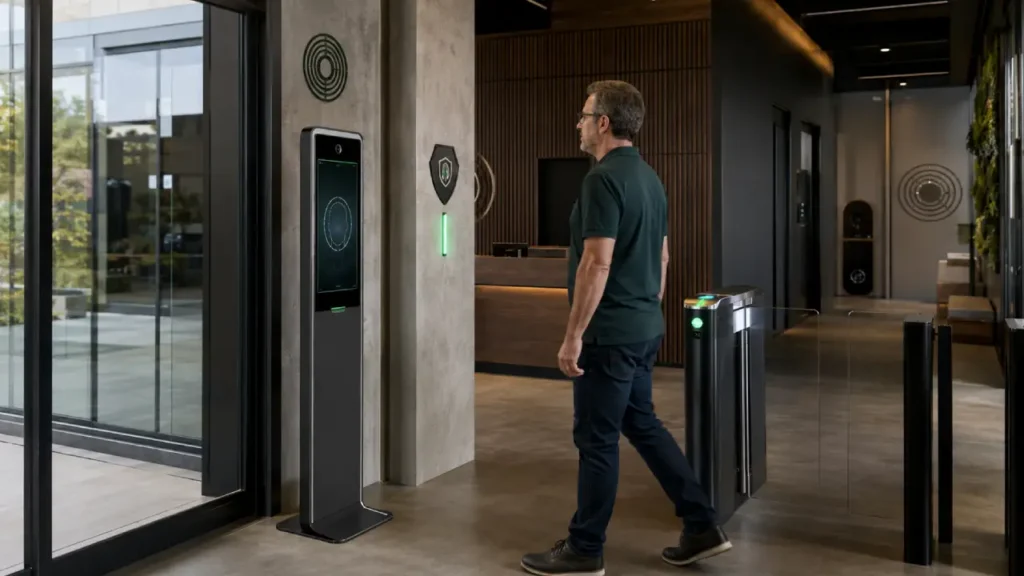
Você chega no seu clube de tiro num sábado de manhã, coloca o dedo no leitor biométrico (ou encara a câmera de reconhecimento facial) e entra sem pensar duas vezes. Virou rotina. O clube instalou o equipamento, você se cadastrou, e a vida seguiu. Mas pare um segundo e se pergunte: para onde vão esses dados depois que você entra? Quem tem acesso a eles? Por quanto tempo ficam guardados? E, principalmente, quem responde se esse banco de dados vazar?
Essas perguntas deixaram de ser hipotéticas em abril de 2026. A Comissão de Relações Exteriores e de Defesa Nacional da Câmara dos Deputados aprovou o Projeto de Decreto Legislativo 340/25, que susta trechos da Portaria 260/2025 do Comando Logístico do Exército. Entre os pontos derrubados está exatamente a obrigação de clubes privados coletarem e armazenarem dados pessoais e biométricos de seus frequentadores.
O relator da matéria, deputado Marcos Pollon (PL-MS), foi direto ao ponto ao justificar a suspensão: para ele, a administração pública não pode criar, por simples portaria, uma obrigação de tratamento de dados sensíveis, muito menos delegar a clubes privados uma função que seria do próprio Estado no controle de acesso e vigilância de cidadãos. É uma tese que expõe uma tensão que praticamente ninguém no nicho de CACs (Colecionadores, Atiradores e Caçadores) discute abertamente: o que acontece quando uma exigência operacional do Exército esbarra na Lei Geral de Proteção de Dados?
Se o seu clube já implementou controle biométrico porque “o Exército pediu”, este artigo é para você. Vamos destrinchar, sem juridiquês vazio, o que mudou na portaria, por que o Congresso está questionando essa exigência, o que a LGPD realmente diz sobre dado biométrico, e principalmente, o que fazer na prática para não virar réu em um processo por vazamento ou uso indevido de dado sensível. Porque uma coisa é certa: enquanto a discussão tramita em Brasília, quem responde pelo banco de dados do dia a dia é o clube, não o Exército.
O que mudou com a Portaria 260/2025 do Comando Logístico do Exército
Publicada pelo Comando Logístico (COLOG) do Exército, a Portaria 260/2025 reorganizou uma série de regras para a atividade de colecionamento, tiro desportivo e caça no Brasil. Entre as mudanças mais discutidas estão a redefinição do conceito de arma de coleção, novos critérios de habitualidade para atiradores e, o que interessa diretamente a este artigo, a exigência de que clubes controlem o acesso de frequentadores por meio de biometria ou reconhecimento facial, com envio periódico dessa relação ao órgão fiscalizador.
Na prática, isso significou que muitos clubes correram para instalar totens, catracas biométricas e softwares de reconhecimento facial em questão de meses. Fornecedores de segurança eletrônica viram a demanda crescer, associações orientaram seus filiados sobre prazos de adequação, e o discurso predominante foi: “é o Exército que exige, então é lei”. Só que não é bem assim.
A própria Confederação Brasileira de Tiro Tático (CBTT) já havia contestado formalmente, em 2025, uma exigência semelhante do Exército sobre o envio mensal de relação de frequentadores obtida por controle biométrico, apontando inconsistências entre o que a portaria pedia e o que a legislação vigente de fato autorizava. O Exército, naquele episódio, chegou a retificar orientações após provocação institucional. É um sinal de que a fronteira entre “exigência operacional” e “excesso regulatório” já vinha sendo testada antes mesmo do PDL 340/25 chegar à Câmara.
Ponto de atenção: segundo o relator Marcos Pollon, “a administração pública não pode criar obrigação de tratamento de dados sensíveis por meio de portaria, tampouco pode delegar a terceiros, como clubes privados, obrigações próprias do Estado no controle de acesso, vigilância e rastreamento de cidadãos”.
Essa frase carrega um argumento jurídico denso: uma portaria é um ato infralegal, hierarquicamente inferior a uma lei ordinária. Dado biométrico é dado sensível pela LGPD (Lei 13.709/2018), e o tratamento de dado sensível só pode ser exigido, sem consentimento, nas hipóteses taxativas do art. 11 da lei. Se a exigência de biometria não está prevista em lei em sentido estrito, mas apenas numa portaria administrativa, o fundamento jurídico dessa obrigação fica, no mínimo, frágil.
Seu clube sabe onde esses dados ficam guardados?
Essa pergunta parece óbvia, mas a resposta, na maioria dos clubes que já conversamos sobre o tema, costuma ser vaga. “Fica no sistema do fornecedor.” “A empresa que instalou cuida disso.” “Não sei ao certo, mas deve estar seguro.”
Nenhuma dessas respostas resolve o problema jurídico. Pela LGPD, quem decide a finalidade e os meios de tratamento de um dado pessoal é o controlador. E, na relação entre clube e frequentador, o controlador é o clube. Não o Exército, que apenas exigiu a coleta. Não o fornecedor da tecnologia, que é apenas o operador, executando a tarefa sob instrução do controlador. Isso significa que, se houver vazamento, uso indevido, ou mesmo uma simples reclamação formal de um sócio pedindo para saber onde seu dado biométrico está armazenado, é o clube que vai precisar responder à Autoridade Nacional de Proteção de Dados (ANPD).
E a ANPD não está de braços cruzados nesse assunto. A agenda regulatória da autarquia para 2026 prevê pelo menos dez ações de fiscalização envolvendo dados de saúde, biometria e informações financeiras, um sinal claro de que o tema deixou de ser teórico. Em paralelo, a própria ANPD conduziu, entre 2025 e 2026, uma tomada de subsídios específica sobre dados biométricos, justamente porque reconhece que o uso dessa tecnologia cresceu mais rápido do que a regulamentação.
LGPD na prática: o que a lei diz sobre dados biométricos
Vamos direto ao que importa. O artigo 5º da LGPD classifica dado biométrico como dado pessoal sensível, na mesma categoria de dados sobre saúde, religião, orientação sexual e opinião política. Isso não é um detalhe técnico. É a diferença entre um tratamento de dado comum, que pode se apoiar em bases legais mais flexíveis, e um tratamento de dado sensível, que exige fundamento jurídico muito mais restrito, conforme o artigo 11 da própria lei.
Isso quer dizer, na prática, que o clube não pode simplesmente instalar a catraca biométrica e considerar o assunto resolvido. É preciso identificar, documentar e conseguir defender, se questionado, qual base legal específica ampara aquela coleta. E aqui está o nó da questão levantada na Câmara: se a única justificativa é “uma portaria do Exército pediu”, essa base pode não se sustentar juridicamente, porque o próprio art. 11 não lista “determinação administrativa infralegal” como hipótese válida para dispensar o consentimento do titular.
| Base Legal (Art. 11, LGPD) | Aplica-se ao clube de tiro? | Observação prática |
|---|---|---|
| Consentimento específico e destacado do titular | Sim, é a base mais segura | Exige termo próprio, separado do contrato de filiação, explicando finalidade e prazo de guarda |
| Cumprimento de obrigação legal ou regulatória | Discutível | Depende de a exigência estar prevista em lei, não apenas em portaria administrativa, exatamente o ponto contestado pelo PDL 340/25 |
| Prevenção à fraude e segurança do titular em processos de identificação | Parcialmente aplicável | Pode justificar controle de acesso, mas não autoriza compartilhamento amplo ou guarda indefinida |
| Execução de contrato | Não se aplica a dado sensível | Essa base vale para dado comum (art. 7º), não substitui as exigências do art. 11 |
Repare que, das quatro bases mais citadas, apenas o consentimento específico é praticamente incontestável do ponto de vista jurídico. As demais dependem de interpretação, de contexto e, no caso da obrigação regulatória, exatamente do desfecho que o Congresso ainda vai dar ao PDL 340/25.
Guia prático: como proteger seu clube enquanto o Congresso decide
A discussão em Brasília pode levar meses até virar decisão definitiva. O PDL 340/25 ainda vai passar pela Comissão de Constituição e Justiça e de Cidadania, depois pelo Plenário da Câmara, e só então pelo Senado, para virar norma efetivamente vigente. Enquanto isso, seu clube continua operando, coletando dados e correndo risco jurídico real, independentemente de quem vencer o debate político.
Aqui está um roteiro prático para reduzir exposição desde já:
Passo 1: Formalize o termo de consentimento específico
Não misture a autorização para tratamento de dado biométrico com o contrato geral de filiação. A LGPD exige consentimento “específico e destacado” para dado sensível. Isso significa um documento próprio, com linguagem clara, explicando exatamente o que é coletado, para qual finalidade, por quanto tempo fica armazenado e quem tem acesso.
Passo 2: Mapeie quem é o operador do dado
Se você contratou uma empresa de segurança eletrônica para instalar o sistema biométrico, formalize contratualmente que ela atua como operadora, sob suas instruções, e não como responsável autônoma pelos dados. Isso protege o clube em caso de auditoria da ANPD e deixa claro onde termina a responsabilidade de cada parte.
Passo 3: Defina prazo de retenção e elimine o excedente
Dado biométrico guardado “para sempre” é dado biométrico exposto a risco desnecessário. Estabeleça um prazo razoável de retenção (por exemplo, enquanto durar a filiação, mais um período de segurança pós-desligamento) e programe a exclusão automática depois disso.
Passo 4: Documente a segurança técnica do armazenamento
Peça ao fornecedor um relatório técnico sobre como o dado biométrico é armazenado: se em formato de imagem bruta (mais arriscado) ou de template matemático (mais seguro), se criptografado, e onde fisicamente o servidor está hospedado. Guarde essa documentação. Ela é sua principal defesa em caso de questionamento.
Passo 5: Nomeie um responsável interno pelo tema
Não precisa ser um Encarregado de Dados (DPO) em tempo integral, mas alguém da diretoria precisa ser o ponto de contato caso um sócio peça informações sobre seus próprios dados, ou caso a ANPD abra qualquer procedimento.
Erros mais comuns que colocam o clube em risco jurídico
Depois de acompanhar a movimentação recente sobre o tema, alguns padrões de erro se repetem em praticamente todos os clubes que ainda não organizaram esse processo. Veja se algum se aplica ao seu:
- Tratar a exigência do Exército como blindagem jurídica automática. Como o próprio debate na Câmara mostra, uma portaria não substitui lei. Se o fundamento da coleta é só “o Exército pediu”, o clube fica exposto caso essa exigência seja formalmente derrubada.
- Não ter contrato formal com o fornecedor da tecnologia biométrica. Sem cláusulas claras de operador de dados, o clube assume sozinho toda a responsabilidade em caso de falha de segurança do sistema.
- Guardar dado biométrico por tempo indeterminado. Quanto mais tempo o dado fica armazenado sem necessidade, maior o risco em caso de vazamento e maior a dificuldade de justificar a retenção perante a ANPD.
- Misturar o consentimento biométrico com o termo de filiação geral. Isso enfraquece o argumento de que houve consentimento “específico e destacado”, como a lei exige para dado sensível.
- Ignorar o direito do titular de solicitar informações sobre seus próprios dados. Um sócio pode, a qualquer momento, pedir explicações sobre como seu dado biométrico é tratado. Não ter resposta organizada para isso é, por si só, um sinal de vulnerabilidade jurídica.
Tendências futuras: o que esperar da regulação
Dois movimentos, aparentemente distantes, estão convergindo para o mesmo ponto. De um lado, o Congresso Nacional discute, através do PDL 340/25, se uma portaria administrativa pode impor tratamento de dado sensível a entidades privadas. De outro, a ANPD conduz sua própria agenda regulatória específica sobre biometria, reconhecendo que reconhecimento facial, digitais e outros dados biométricos cresceram em uso muito mais rápido do que a regulamentação conseguiu acompanhar.
É bastante provável que, independentemente do desfecho do PDL 340/25, o setor de tiro esportivo continue precisando lidar com alguma forma de controle de acesso, seja por exigência formal do Exército, seja por uma norma mais específica que a ANPD venha a publicar depois de consolidar a tomada de subsídios que recebeu. A diferença é que, se a base jurídica dessa exigência ficar mais clara e amparada em lei (e não apenas em portaria), o risco para o clube diminui bastante, porque a responsabilidade fica melhor distribuída entre Estado, fornecedor de tecnologia e entidade privada.
Enquanto essa clareza não chega, a estratégia mais segura para qualquer clube é assumir a postura de quem trata o próprio processo como se já estivesse sob fiscalização, documentando cada decisão, cada base legal, cada prazo de retenção. Não porque a fiscalização necessariamente vai chegar amanhã, mas porque essa organização é exatamente o que separa um clube preparado de um clube exposto quando a fiscalização, de fato, acontecer.
Conclusão: o que fazer a partir de hoje
A tensão exposta pelo PDL 340/25 não é um debate distante de gabinete parlamentar. Ela chega direto na rotina de qualquer clube de tiro que hoje coleta biometria de frequentadores. A pergunta não é mais “o Exército exige isso?”, mas “meu clube consegue justificar juridicamente por que guarda esse dado, e de que forma o protege?”.
Se a resposta ainda for incerta, o caminho mais seguro é começar pelo básico: formalizar o consentimento específico, organizar contratualmente a relação com o fornecedor de tecnologia, definir prazo de retenção e documentar a segurança do armazenamento. Nenhuma dessas medidas depende do desfecho da tramitação em Brasília. Elas protegem o clube hoje, independentemente de como o Congresso decidir amanhã.
Fale com o setor jurídico responsável pela sua entidade e revise, ainda esta semana, o termo de consentimento biométrico usado com seus frequentadores. É o passo mais simples e mais urgente de toda essa lista.
Perguntas Frequentes (FAQ)
Meu clube pode ser multado por coletar biometria sem base legal clara?
Sim. A LGPD prevê sanções que vão de advertência até multa de até 2% do faturamento da entidade, limitada a R$ 50 milhões por infração, além de possível bloqueio ou eliminação dos dados tratados irregularmente. Por isso, documentar a base legal usada para a coleta biométrica não é burocracia, é proteção direta contra risco financeiro.
Se o PDL 340/25 for aprovado, a exigência de biometria acaba imediatamente?
Não necessariamente. O projeto ainda precisa passar pela Comissão de Constituição e Justiça e depois pelo Plenário da Câmara, além do Senado, para virar norma efetiva. Mesmo que aprovado, é provável que surja depois alguma regulamentação alternativa, seja do próprio Exército em bases legais mais sólidas, seja da ANPD através de sua agenda específica sobre biometria.
O clube pode terceirizar totalmente a responsabilidade para a empresa que forneceu o sistema biométrico?
Não. Pela LGPD, quem define a finalidade e os meios do tratamento é o controlador, e essa posição, na relação entre clube e frequentador, pertence ao clube. A empresa fornecedora normalmente atua como operadora, executando o tratamento sob instrução do clube, mas isso não elimina a responsabilidade da entidade que decidiu coletar o dado.
Existe diferença entre guardar a imagem do rosto e guardar um template biométrico?
Existe, e é uma diferença relevante de segurança. Guardar a imagem bruta do rosto ou da digital é mais arriscado, porque, em caso de vazamento, o dado original fica exposto. Guardar apenas um template matemático derivado da biometria, sem possibilidade de reconstrução da imagem original, reduz consideravelmente o risco em caso de incidente de segurança.
Meu clube precisa de um Encarregado de Dados (DPO) formal?
Depende do porte e da complexidade do tratamento realizado, mas mesmo clubes menores se beneficiam de indicar, internamente, uma pessoa responsável por centralizar dúvidas de titulares e organizar a documentação da base legal utilizada. Isso agiliza qualquer resposta necessária caso a ANPD ou um frequentador solicite esclarecimentos.